Corporate Open Source Memorandum für das KI-Zeitalter: Trends in der asiatischen Zusammenarbeit, EU-Versorgungskettenvorschriften und 17 Jahre praktische Erfahrung
Beschreibung
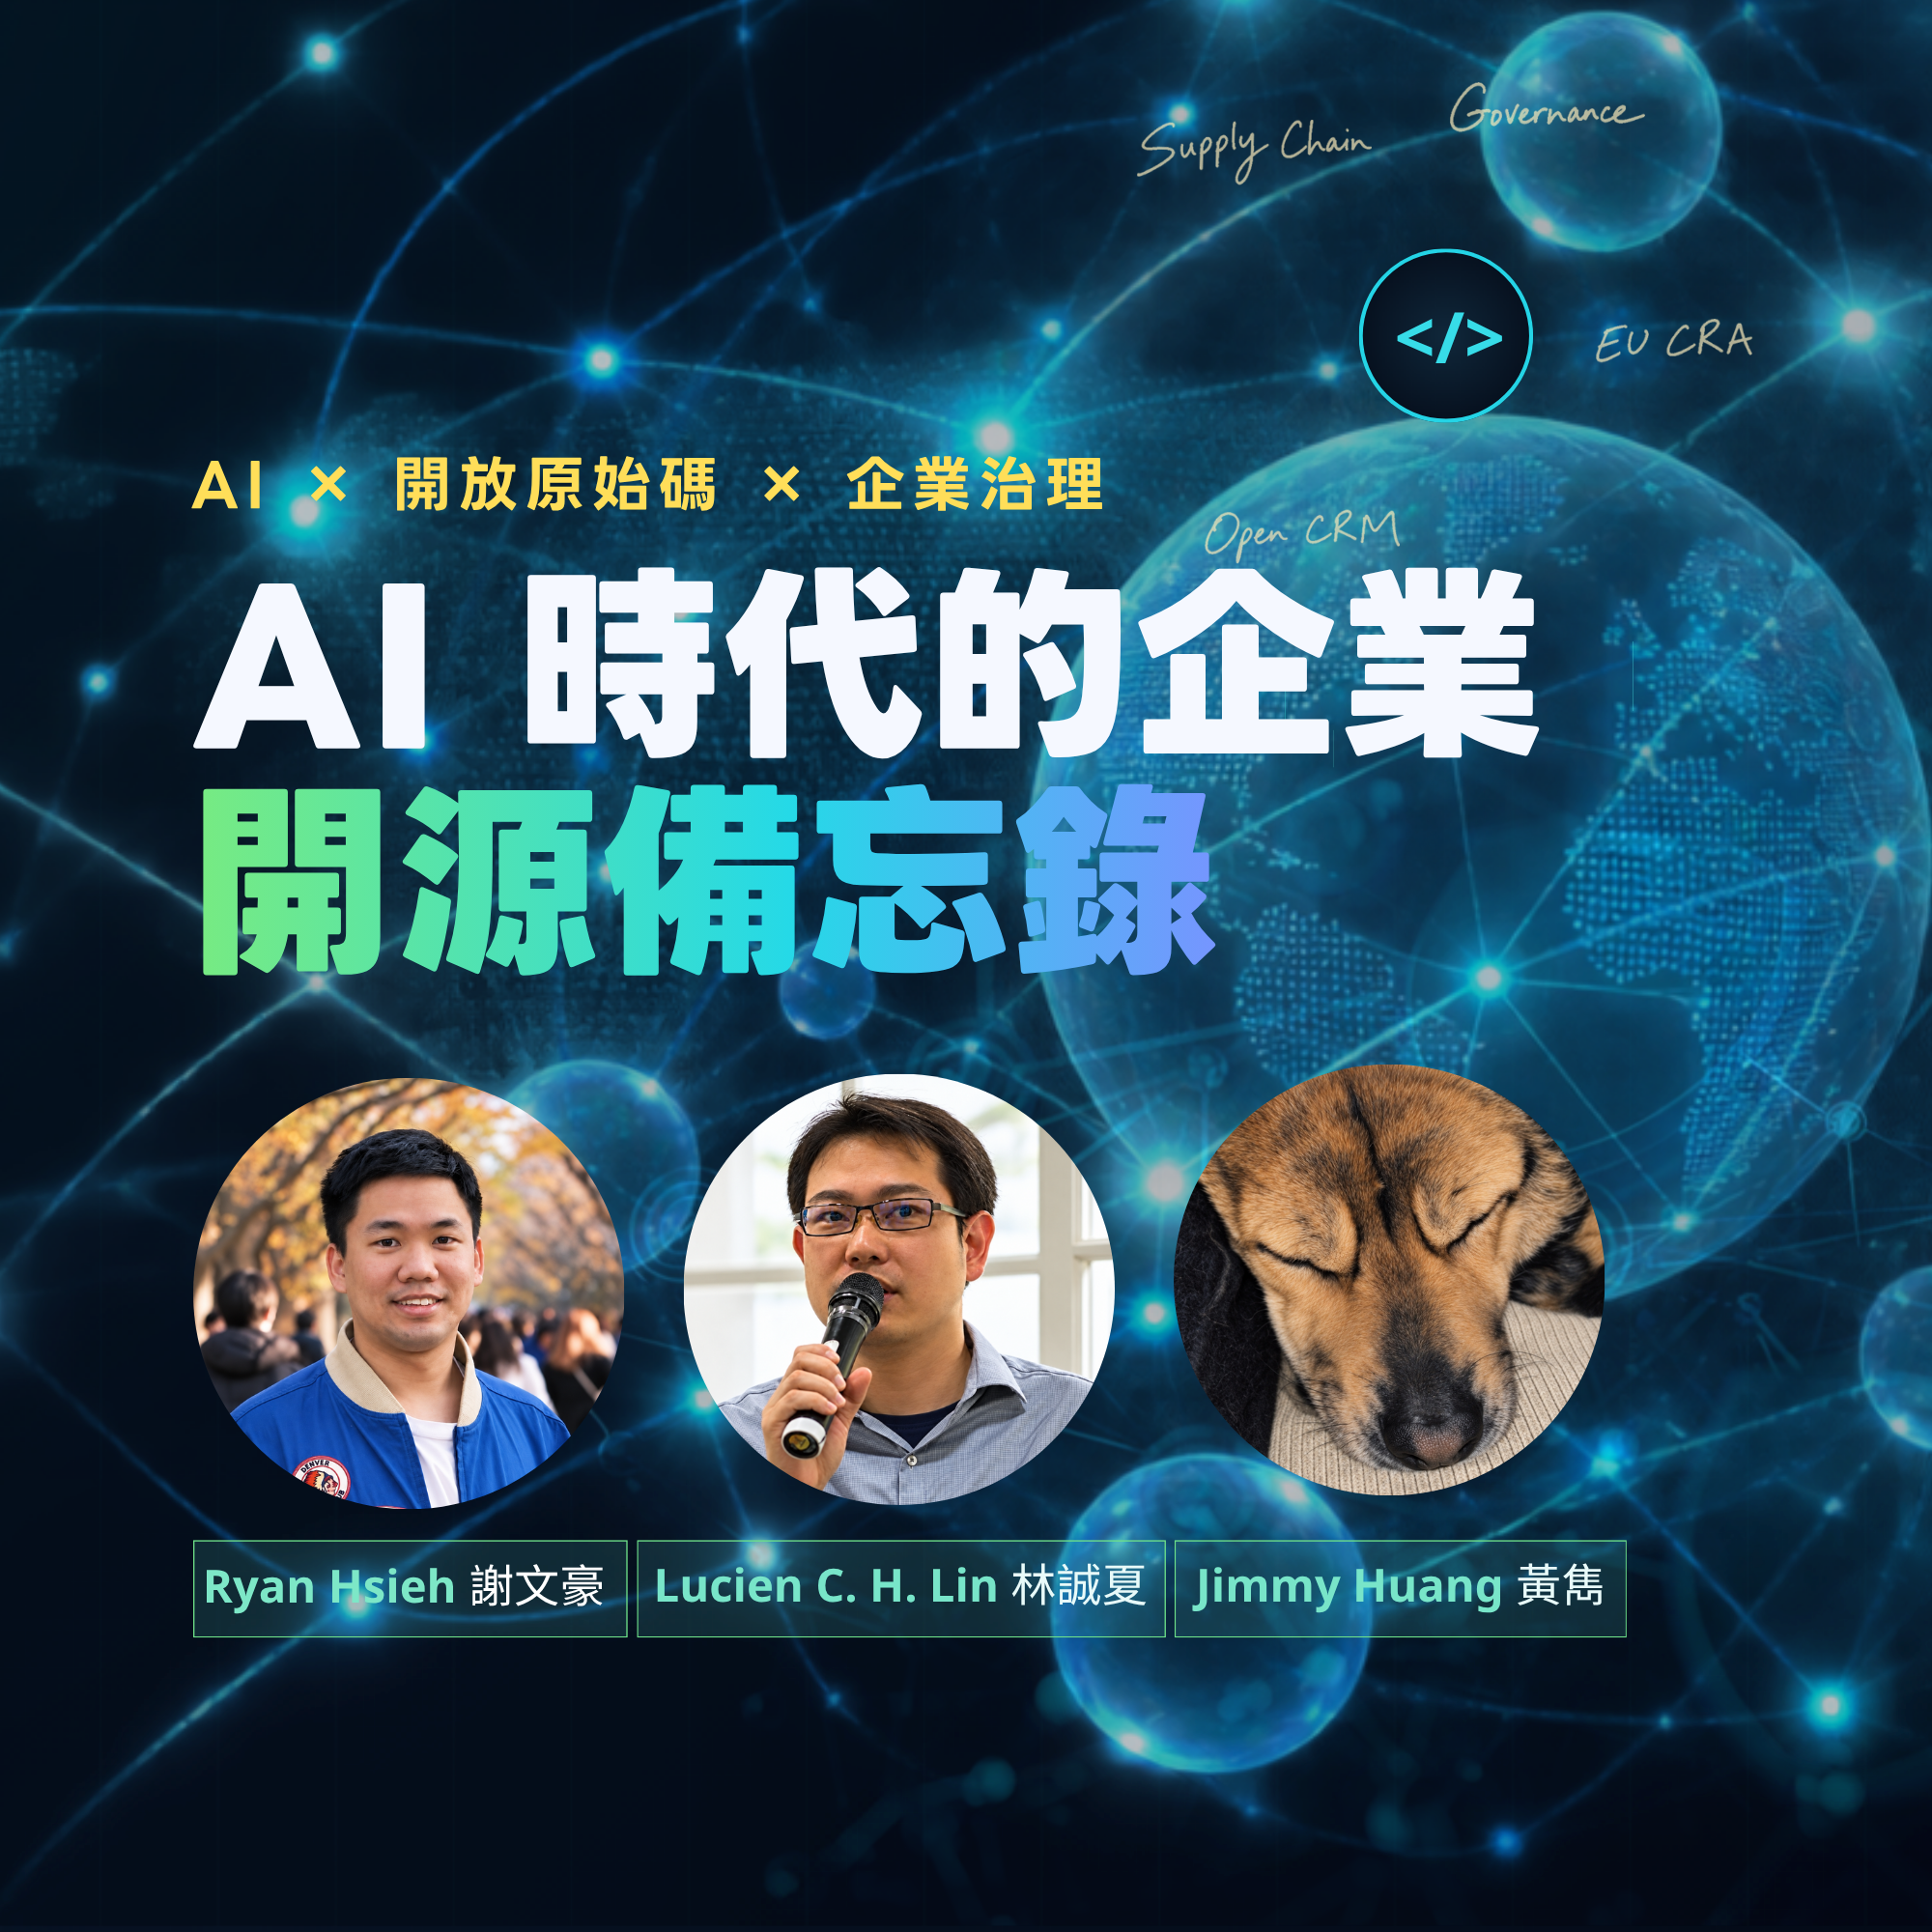
Während das EU Cyber Resilience Act (CRA) schrittweise in Kraft tritt, stehen Unternehmen nicht nur vor der Frage, "ob sie Open Source nutzen sollen", sondern müssen auch die Lieferkette, Compliance-Verantwortlichkeiten und die langfristigen Operationen dahinter managen. Diese Veranstaltung lädt drei Sprecher ein, die Themen rund um Corporate Open Source im KI-Zeitalter aus den Perspektiven der Corporate Governance, des Technologierechts und der Geschäftspraktiken zu beleuchten: Neue Landschaft von Open Source in asiatischen Unternehmen: Schaffung mutualer Vorteile durch Zusammenarbeit in der Lieferkette Ryan Hsieh|Praktiker für Corporate Open Source Governance, OSPOlogy Asia 2026 Vorbereitungs- und Agenda-Ausschuss Wie das EU CRA globale Trends beeinflusst: Effektive Nutzung von Open Source, um auf das globale Compliance-Management richtig zu reagieren Lucien C. H. Lin|Gründer von Quanta Open Source Management Consulting Co., Ltd. und Mitbegründer von OSLN.tw Taiwan Open Source Legal Network 17 Jahre Praxis im Open Source CRM: Open Source-Tools zum Kernmotor von Geschäftsoperationen machen Jimmy Huang|Mitbegründer von NETivism Inc. Von der asiatischen Zusammenarbeit und EU-Vorschriften bis hin zu 17 Jahren Erfahrung an vorderster Front – erfahren Sie, wie Unternehmen Open Source in Risikomanagement und nachhaltige Betriebskapazitäten transformieren können.
Veranstaltungsort
Lassen Sie Ihr Netzwerk wissen, dass Sie dabei sind
Teilen Sie diese Veranstaltung, um Gespräche zu beginnen, Kollegen einzuladen und sich vorab zu vernetzen.
Verwandte Events
Web3: Eine ganz neue Lebensweise
trAIgon v4 AI Meetup | Ist Ihre App wirklich sicher? Wesentliche Lektionen vor dem Markteintritt Ihres Produkts
AI-Anfängerkurs: KI von Grund auf verstehen und grundlegende Bedienung
Fresh-up Montag — Builder Edition
Einführung in die KI für Anfänger: KI verstehen und einfache Operationen von Grund auf
Taiwan Verteidigungstechnologie Hackathon
2026 Feuerkreis|Workshop für Gemeinschaftsmarketing
KI-Agent × RPA × n8n Smart Manufacturing Prozessautomatisierung Praxiskurs

Digitale Transformation Teil II - Workshop zur Anwendung von maschinellem Lernen mit Python
Präzise personalisierte Marketingstrategien mit KI: Anwendungsklasse zur Erstellung von Markenmarketingstrategien (Klasse Kaohsiung)
Praktische Schulung zur Entwicklung von Anwendungen mit KI und Big Data (11. Sitzung)