AI Безпека та Операції Terraform нового покоління
Опис
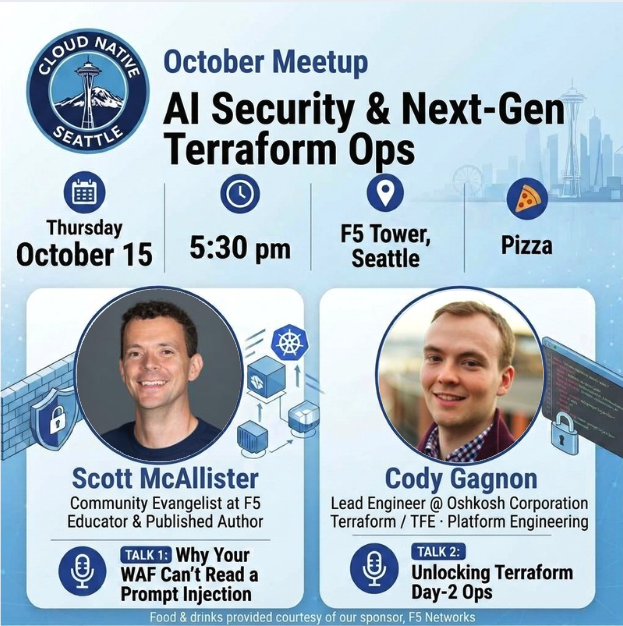
Приєднуйтесь до нас на нашій наступній зустрічі Cloud Native Seattle в башті F5 в центрі Сіетла! Доповідь 1: Чому ваш WAF не може прочитати ін'єкцію запиту? Ваш WAF дуже добре виконує свою роботу. Він перевіряє структуру кожного запиту та блокує неправильно сформовані. SQL-ін'єкція має форму. XSS має форму. Але ін'єкція запиту не має: це проста, добре сформульована природна мовна пропозиція, яка також є інструкцією. Нічого, що могло б відповідати шаблону. Коли ми інтегруємо LLM у наші стеки, у нас виникає новий шар, який перевіряє сенс, а не структуру — і жоден з наших наявних інструментів цього не відстежує. Ця доповідь покаже, з живою демонстрацією, як звичайне повідомлення проходить мимо перевірки запиту та змушує AI-додаток витікати дані, які йому було наказано захищати. Ми розглянемо, куди має перейти перевірка, щоб вловити це, чому непряма ін'єкція погіршує ситуацію, і як виглядає надійний захист. Цю доповідь представить Скотт МаКалістер. Він є Євангелістом спільноти в F5. Він будує програмне забезпечення в кількох галузях понад десять років. Тепер він допомагає іншим навчитися різним принципам розробки програмного забезпечення, його доставки та інфраструктури. Доповідь 2: Розблокування операцій Day-2 для Terraform Можливо, ви чули про Terraform — але чи знали ви, що тепер він може допомогти з вашими операціями Day-2? На минулорічному HashiConf були представлені дії Terraform для обробки всього, від стану живлення VM до очищення кешу та інвалідизацій. Пройшовши до сьогодні, лише кілька дій були випущені великими хмарними гіперскейлерами. Але є більше дій, ніж видно неозброєним оком. Відкриття та впровадження дій є одним з найважливіших кроків до розблокування автоматизованих операцій Day-2 — і це було, підійде, проблемою Day-2 саме по собі. Використовуючи Azure як нашу тестову платформу, ми розблокуємо десятки інших дій, доступних сьогодні, через те, що я назвав «действієм шлюзу». Але навіть якщо ви знаєте, що ці дії існують, чи зможете ви встигати за ними? Actionize знаходить дії, які варто використовувати, інтегрує їх у ваш конфігураційний файл і підтримує їх актуальність, поки постачальники випускають нові. Цю доповідь представить Коді Ганьйон. Коді є провідним хмарним інженером в Oshkosh, який розробляє Azure IaC для промислового IoT. Він веде блог на blog.codycodes.cloud і займається Terraform Actions з HashiConf 2025. Їжа та напої надаються нашим спонсором, F5 Networks.
Місце проведення
Розкажіть своїй мережі, що ви йдете
Поділіться цією подією, щоб розпочати розмови, запросити колег та налагодити контакти до її початку.
Подібні події

14 жовтня - Досягнення в ІШ на SDSU

Спеціальний 10x Ваш пошук роботи з Claude + n8n та Apify - Автоматизуйте ВСЕ

Englewood Mastering Claude Code Workflow Essentials
The AI Tasting Room (with The AI Collective Fayetteville)

Створіть із AI DC
Philly Builds AI Founder Series: On Building, Exiting, and Building Again from 3x Founder Jake Stein of Common Paper
SF Tech Week Lunchtime w/ Rootly AI 🍂🌮
Startup Showcase
Tutor Intelligence: Startup Trek
Secrets of AI-Pilled Organizations
Informationbanker Fintech & AI networking walk