Создание агента безопасности, которому можно действительно доверять
Описание
Off the Record - сессия Noise2Signal Серия инженерии: Ваш агент — это распределенная система, ведите себя соответственно AI-агенты быстро переходят от демонстраций к реальным рабочим процессам в области безопасности. Но существует большая разница между агентом, который может вызвать инструмент, и тем, которому вы действительно доверяли бы расследовать уязвимость, анализировать улики или предпринимать действия в производственной среде. Присоединяйтесь к небольшой группе инженеров по безопасности, архитекторов, строителей и практиков на техническом вечере, сосредоточенном на том, что действительно необходимо для создания надежных AI-агентов для работа в области безопасности. Мы обсудим уроки из создания производственных агентов безопасности в Quantro Security, включая то, что сработало, что не сработало и где мы научились не доверять модели. Без презентаций от поставщиков. Без общих разговоров о том, что «AI меняет кибербезопасность». Мы будем строить, разбирать и сравнивать заметки. Что мы обсудим Пошаговый разбор Мы возьмем расследование уязвимости в качестве рабочего примера: Учитывая уязвимость и актив, может ли агент определить, действительно ли проблема поддается эксплуатации, и произвести достаточно доказательств, чтобы инженер по безопасности доверял результату? Мы начнем с наивной версии, постепенно будем добавлять инструменты и контекст, сломаем ее несколько раз и будем работать над архитектурой, которая может сделать обоснованный вывод. Концепции применимы не только к управлению уязвимостями; триаж обнаружений, облачная безопасность, AppSec, IAM, расследование инцидентов, восстановление и другие рабочие процессы в области безопасности. Повестка 18:00 — Пицца, напитки и знакомства Познакомьтесь с другими практиками и строителями безопасности в Нью-Йорке. 18:30 — Начало обсуждения Технический разбор: проектирование и создание надежного агента безопасности. 19:15 — Открытое обсуждение и нетворкинг Сравните подходы, архитектуры и идеи за пиццей и напитками. 20:00 — Завершение Кто должен прийти Инженеры безопасности, архитекторы безопасности, практики управления уязвимостями и управления экспозицией, инженеры AppSec, инженеры автоматизации/платформ в области безопасности, инженеры обнаружения, заинтересованные в технической области руководители безопасности и все, кто активно экспериментирует с AI-агентами в области безопасности. Вам не нужно уже строить агентов. Вам просто нужно быть заинтересованными в понимании, как сделать их полезными и заслуживающими доверия для реальной работы в области безопасности. Правила поведения Это мероприятие для практиков, а не для продаж. Задавайте технические вопросы. Оспаривайте архитектуру. Делитесь тем, что вы пробовали. Обсуждайте, что не сработало. Никаких предложений от поставщиков. Никаких рекламных предложений. Только практики безопасности, которые сравнивают заметки и создают что-то новое. Посещение намеренно ограничено, чтобы сессия оставалась интерактивной. Ваш ведущий: Организовано командой Noise2Signal. При поддержке Quantro Security. Noise2Signal — это подкаст о кибербезопасности, искренние обсуждения без предложений от поставщиков с теми, кто создал эту отрасль. Этот ужин проходит по тем же правилам. Quantro Security оплачивает счет: платформа автономного AI-агента, созданная для предоставления защитникам инструментов и автоматизации, которыми уже обладают злоумышленники. Вот и вся презентация.
Место проведения
Расскажите своей сети, что вы идёте
Поделитесь этим событием, чтобы начать разговоры, пригласить коллег и наладить контакты до его начала.
Похожие события
SeattleJS: Издание Hacktoberfest!
MassRobotics x Intel — Создание физического ИИ на краю: обед и обучение
Tech@NYU - Панель с SpaceXAI
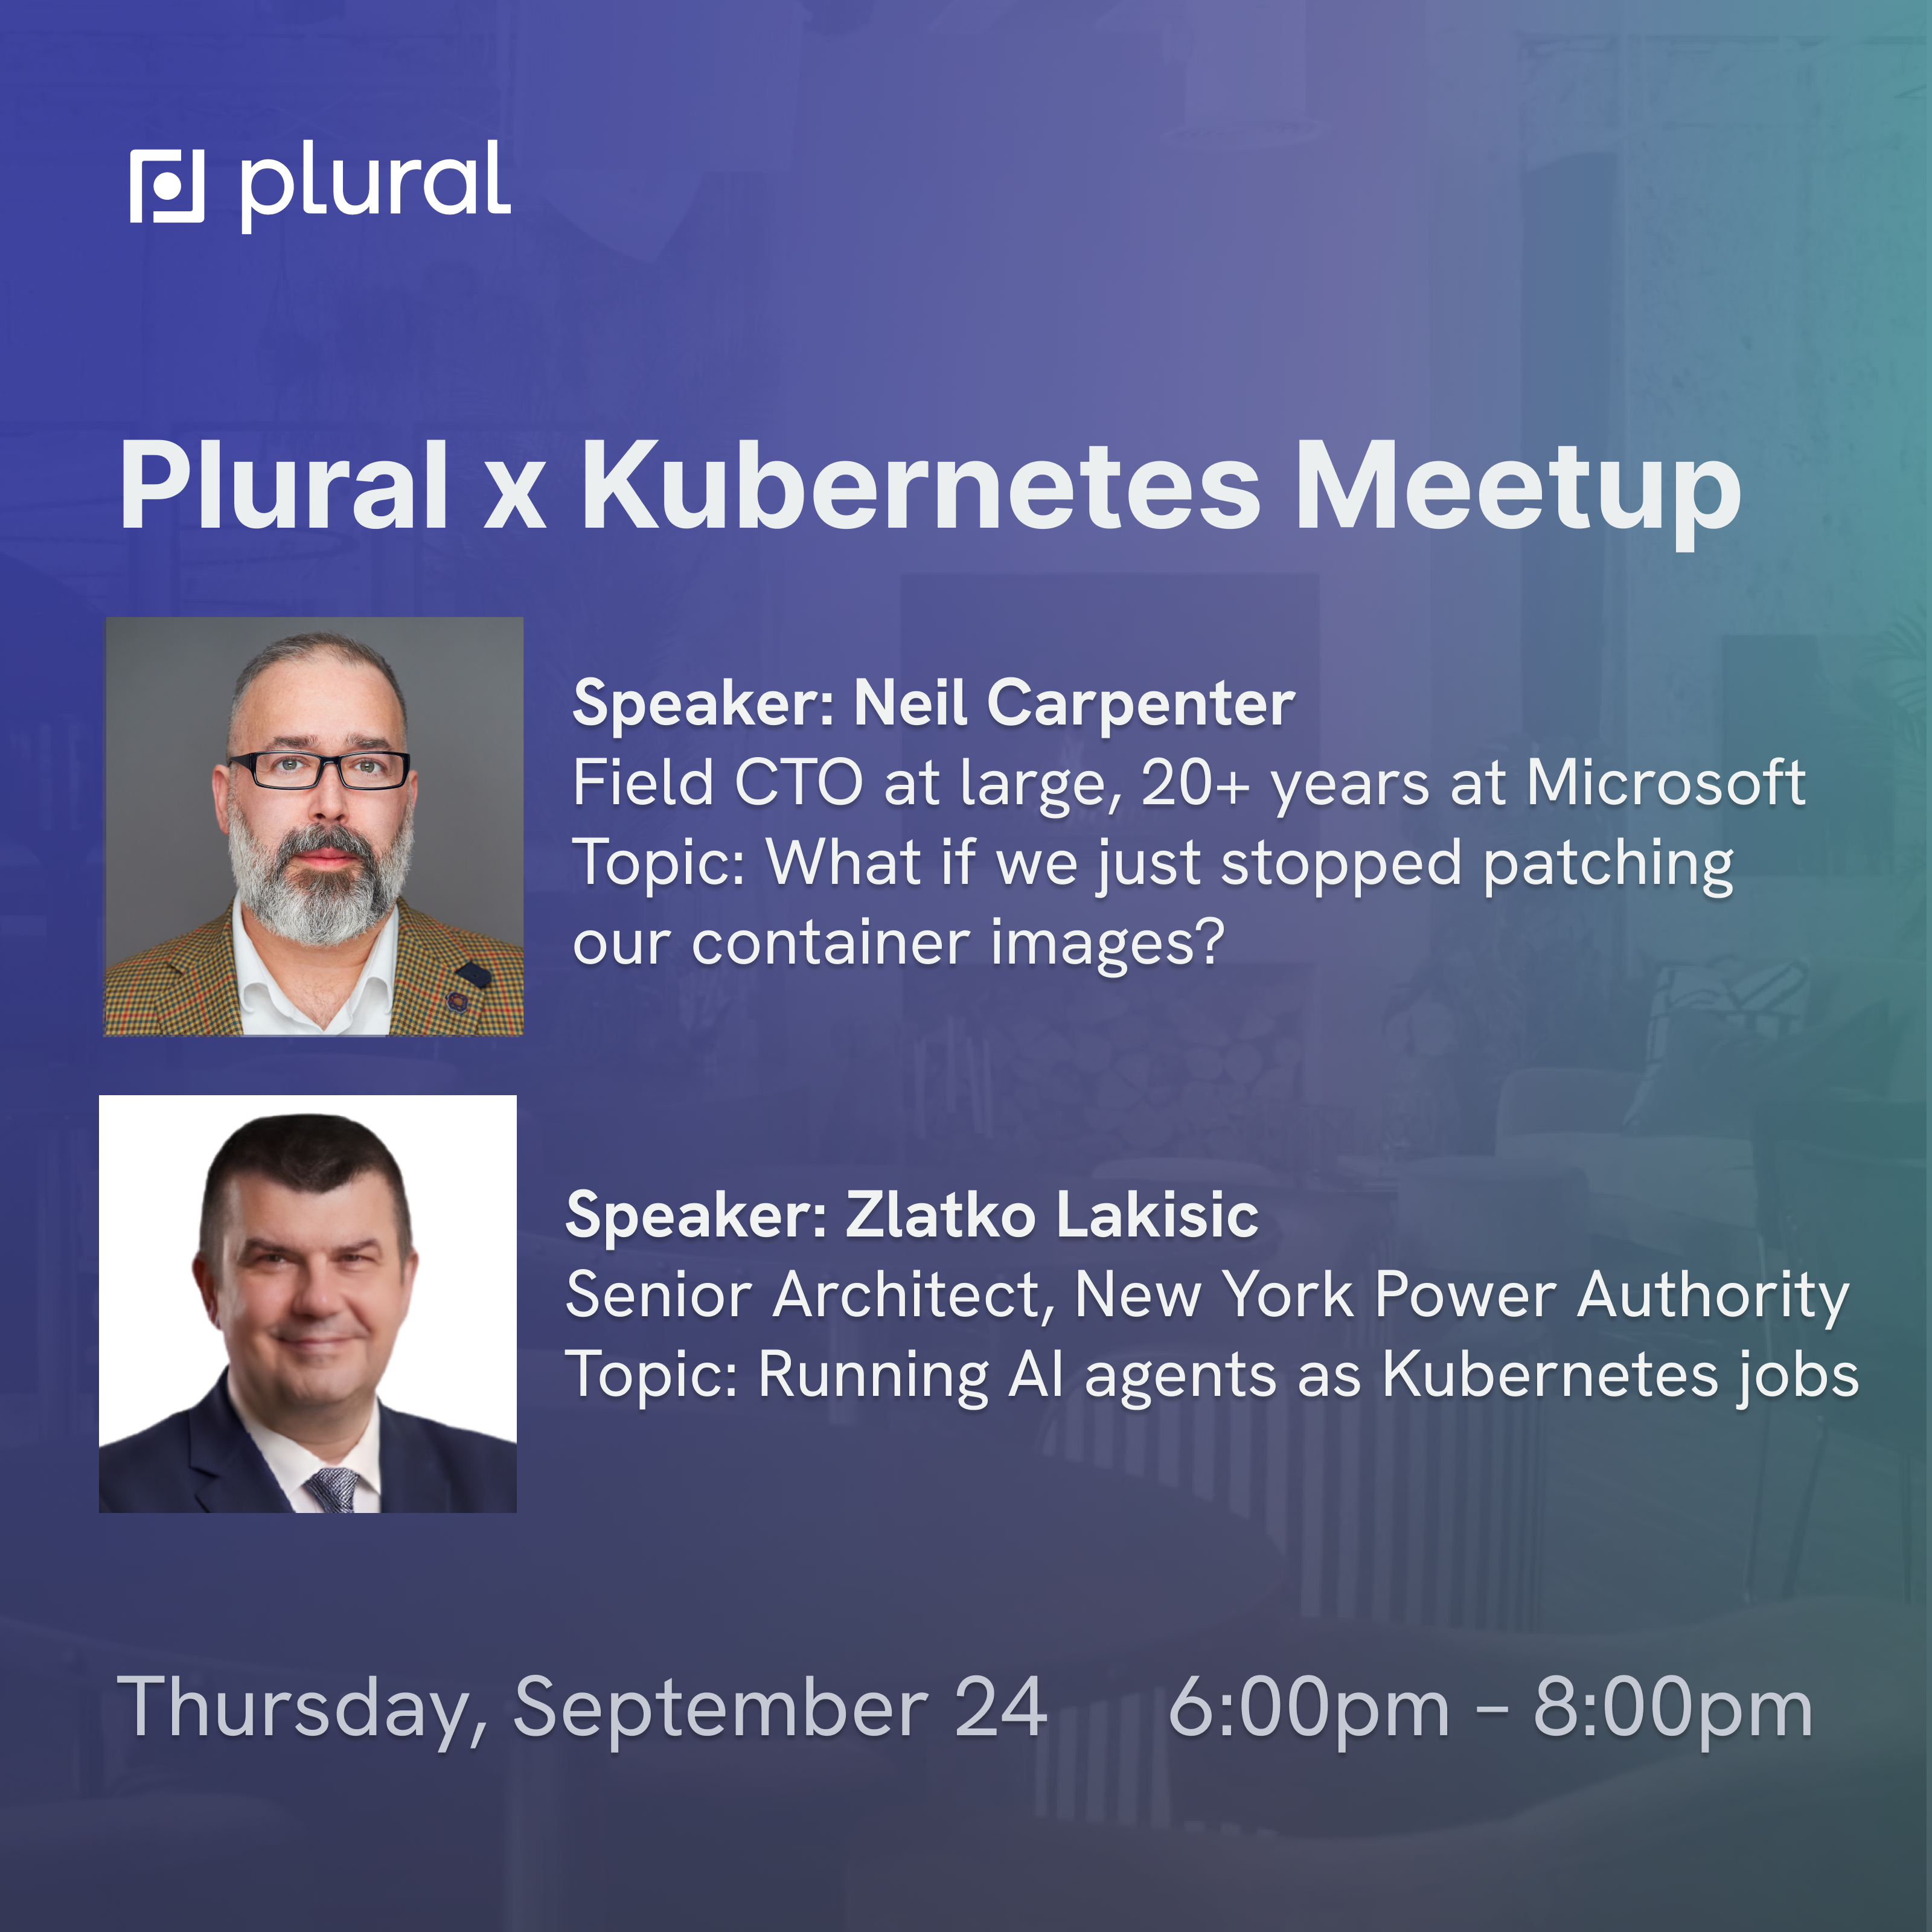
Митап Plural x Kubernetes в сентябре с участниками Нилом Карпентером (Переосмысляя безопасность контейнеров) и Златко Лакисичем (AI-агенты как задания k8s)
Юридические инженеры NYC
Центры обработки данных — соседи: взгляд из соседей
Искусственный интеллект, климат и будущее работы