Агенты и эксплуатации: Хакинг OWASP VWAD
Описание
Большие языковые модели быстро эволюционировали от интерфейсов чата к автономным агентам, способным взаимодействовать с реальными системами. В этом практическом семинаре участники создадут агента безопасности с поддержкой ИИ с нуля и изучат основные принципы агентного пенетрационного тестирования, используя умышленно уязвимые приложения OWASP. Вместо того, чтобы просто запрашивать LLM, 참석ники исследуют, как оснастить агента практическими возможностями - включая доступ к оболочке, доступ к браузеру и оркестрацию для обнаружения, эксплуатации и документирования уязвимостей в одном из перечисленных уязвимых приложений из Каталога уязвимых веб-приложений OWASP (VWAD). По ходу семинара мы обсудим архитектуру эффективных агентов безопасности, интеграцию инструментов, память и безопасные практики выполнения. Семинар также вводит итеративный процесс оценки. Участники проанализируют уязвимости, которые агент не смог выявить, сравнят результаты с известными находками и используют эти пробелы для уточнения запросов, выбора инструментов, рабочих потоков и критериев оценки. Этот итеративный подход демонстрирует, как современные агенты безопасности на базе ИИ могут постоянно улучшать свою эффективность через систематическое тестирование и обратную связь, а не полагаясь на единичное выполнение. К концу сессии участники создадут функционального агента безопасности на базе ИИ, поймут основы работы с инструментами и оркестрацией агентов, а также получат практические методы оценки и улучшения приложений для тестирования безопасности с помощью ИИ.
Место проведения
Расскажите своей сети, что вы идёте
Поделитесь этим событием, чтобы начать разговоры, пригласить коллег и наладить контакты до его начала.
Похожие события

Мастерство в области бизнес-ИИ и машинного обучения: 2-дневный семинар в Ирвине, штат Калифорния

Бизнес-интеллект нового поколения с ИИ: 2-дневный семинар в Лос-Анджелесе, Калифорния

Мастерская по искусственному интеллекту для бизнеса - 2-дневный семинар в Окленде, Калифорния
Инженеры AI в октябре: Разработчики и напитки
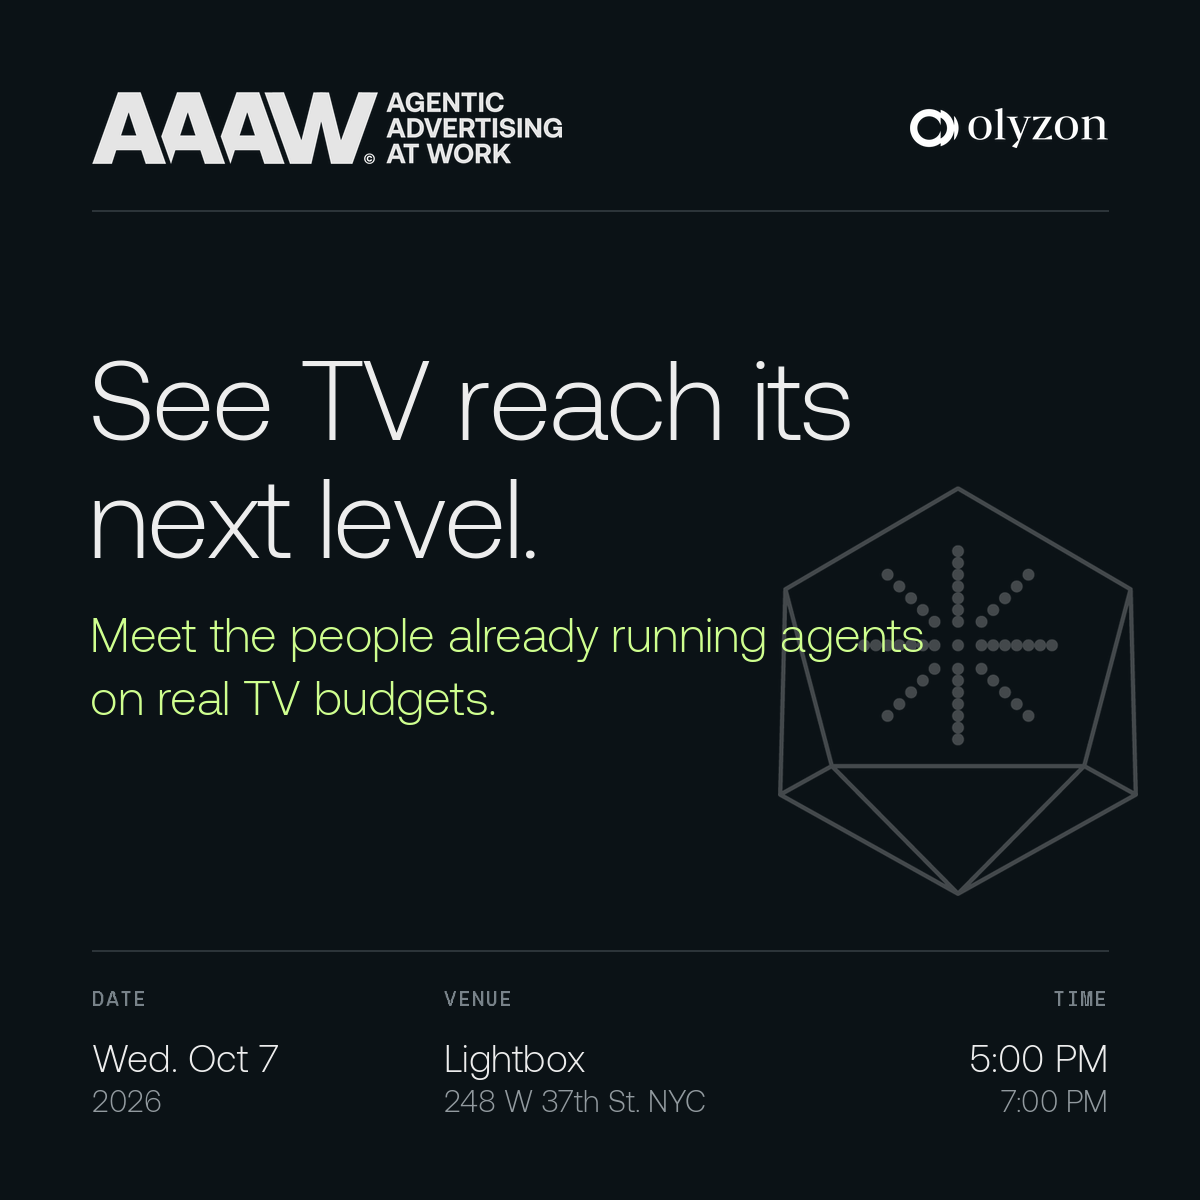
AAAW · Агентная реклама в действии
Организация агентного видеопроизводства в HeyGen с Claude Cowork
Литературный Мет Тур: ИИ и общество