Bezpieczeństwo AI i operacje Terraform nowej generacji
Opis
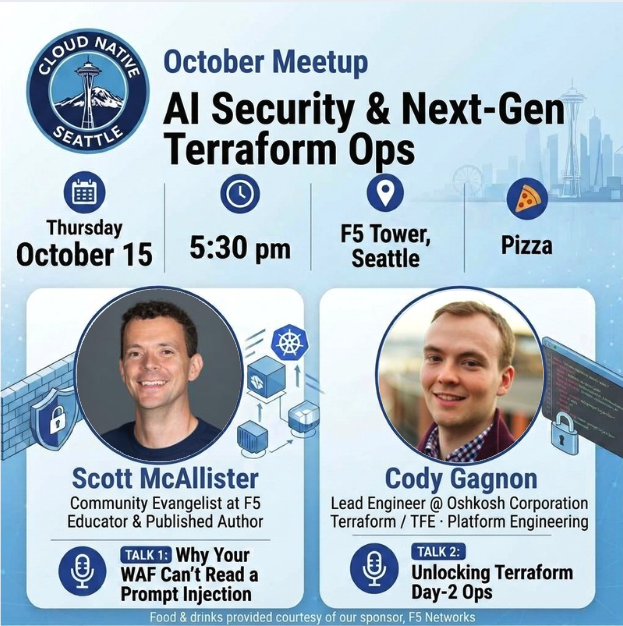
Dołącz do nas na kolejne spotkanie Cloud Native Seattle w wieży F5 w centrum Seattle! Wykład 1: Dlaczego Twój WAF nie może odczytać wstrzyknięcia zapytania? Twój WAF doskonale wykonuje swoją pracę. Sprawdza strukturę każdego żądania i blokuje nieprawidłowe. Wstrzyknięcie SQL ma kształt. XSS ma kształt. Ale wstrzyknięcie zapytania nie ma żadnego: to proste, dobrze sformułowane zdanie w języku naturalnym, które przypadkiem jest również instrukcją. Nie ma nic, co mogłoby pasować do sygnatury. W miarę jak wprowadzamy LLM do naszych stosów, zyskaliśmy nową warstwę, która bada znaczenie, a nie strukturę - i żadne z naszych istniejących narzędzi tego nie monitoruje. Ten wykład pokaże, z pomocą na żywo, jak zwyczajna wiadomość przechodzi obok inspekcji żądania i sprawia, że aplikacja AI ujawnia dane, które miała chronić. Zobaczymy, dokąd musi się przenieść inspekcja, aby to złapać, dlaczego wstrzyknięcie pośrednie pogarsza sytuację i jak powinna wyglądać solidna obrona. Ten wykład zaprezentuje Scott McAllister. Jest on ewangelistą społeczności w F5. Od ponad dekady buduje oprogramowanie w różnych branżach. Obecnie pomaga innym uczyć się różnych zasad rozwoju oprogramowania, dostarczania i infrastruktury. Wykład 2: Odblokowywanie operacji Terraform Day-2 Mogłeś słyszeć o Terraformie - ale czy wiesz, że teraz może on także pomóc w twoich operacjach Day-2? Na zeszłorocznym HashiConf zaprezentowano działania Terraform, które mają obsługiwać wszystko, od stanu zasilania VM po usuwanie pamięci podręcznej i unieważnienia. Przenieśmy się do dzisiaj, a tylko garstka działań została wydana przez głównych hyperscalerów chmurowych. Ale jest więcej działań, niż widać na pierwszy rzut oka. Odkrycie i wdrożenie działań to jeden z najważniejszych kroków w kierunku odblokowania zautomatyzowanych operacji Day-2 - i był to, co ciekawe, problem Day-2 sam w sobie. Używając Azure jako naszego pola prób, odblokujemy dziesiątki działań dostępnych dzisiaj poprzez to, co nazywam "działaniem bramowym". Ale nawet jeśli wiesz, że te działania istnieją, będziesz w stanie nadążyć za nimi? Actionize znajduje działania warte użycia, wbudowuje je w twoją konfigurację i aktualizuje je w miarę jak dostawcy wprowadzają więcej. Ten wykład zaprezentuje Cody Gagnon. Cody jest głównym inżynierem chmurowym w Oshkosh, budującym Azure IaC dla przemysłowego IoT. Prowadzi bloga na blog.codycodes.cloud i pracuje nad działaniami Terraform od HashiConf 2025. Jedzenie i napoje zapewnione przez sponsora, F5 Networks.
Lokalizacja wydarzenia
Daj swojej sieci znać, że idziesz
Udostępnij to wydarzenie, aby rozpocząć rozmowy, zaprosić kolegów i nawiązać kontakty przed jego rozpoczęciem.
Powiązane wydarzenia

14 października - Postępy w AI na SDSU

Specjalny 10x Twoje poszukiwanie pracy z Claude + n8n i Apify - Zautomatyzuj WSZYSTKO

Podstawy Pracy z Claude Code w Englewood Mastering
Pokój Degustacyjny AI (z AI Collective Fayetteville)

Buduj z AI DC
Philly Builds AI Founder Series: O budowaniu, wychodzeniu i ponownym budowaniu z 3x założycielem Jake Steinem z Common Paper
SF Tech Week Lunchtime z Rootly AI 🍂🌮
Pokaz Startupów
Inteligencja Tutora: Wyprawa Start-upowa
Sekrety organizacji z AI-Pilled
Networkingowy spacer Fintech & AI z Informationbanker