Breaking Models AI Security
Beschrijving
De AI Security Research Meetup in de Baai-regio keert terug voor een gerichte sessie over OWASP LLM01:2026 — Prompt Injection. Dit is het fundamentele risico in de OWASP Top 10 voor LLM-applicaties en de revisie van 2026 weerspiegelt een jaar waarin promptinjectie van theoretisch naar operationeel ging: zero-click document-gedreven exfiltratie tegen Microsoft 365 Copilot (EchoLeak, CVE-2025-32711), agent-gedreven destructieve acties in Amazon Q (AWS-2025-015 AWS-2025-019), MCP-gemedieerde database dumps tegen Supabase, indirecte injectie via GitHub-kwesties tegen MCP-verbonden code-assistenten, en supply-chain backdoors in pakketten zoals postmark-mcp. We zullen het dreigingsmodel achter deze incidenten doorlopen — directe versus indirecte injectie, aanvallen op vertrouwde oppervlakken via MCP, geheugen- en RAG-corpusvergiftiging, multimodale en onzichtbare-Unicode payloads, de "fun-tuning" klasse tegen gesloten-gewicht productiemodellen — en welke defensies daadwerkelijk standhouden onder adaptieve aanval. Voor wat voorbereiding, kun je lezen: https://github.com/GenAI-Security-Project/GenAI-LLM-Top10/blob/main/2026LLM01_PromptInjection.md voor het evenement, om er meer waarde uit te halen. Hetzelfde kleine-groepformaat als de vorige keer. Breng een paper mee waar je over hebt nagedacht, een bevinding waar je op zit, een exploit-keten waar je aan werkt, of een verdediging die je wilt testen voor mensen die tegenwicht bieden. De OWASP LLM01:2026 entry zal onze referentie zijn, maar de agenda is wat de kamer wil uitdiepen. Om deel te nemen of een paper/project/alles gerelateerd aan AI-beveiliging te presenteren, neem contact op via e-mail op [email protected].
Locatie evenement
Laat je netwerk weten dat je komt
Deel dit evenement om gesprekken te starten, collega`s uit te nodigen en van tevoren contact te leggen.
Gerelateerde evenementen
De Curve
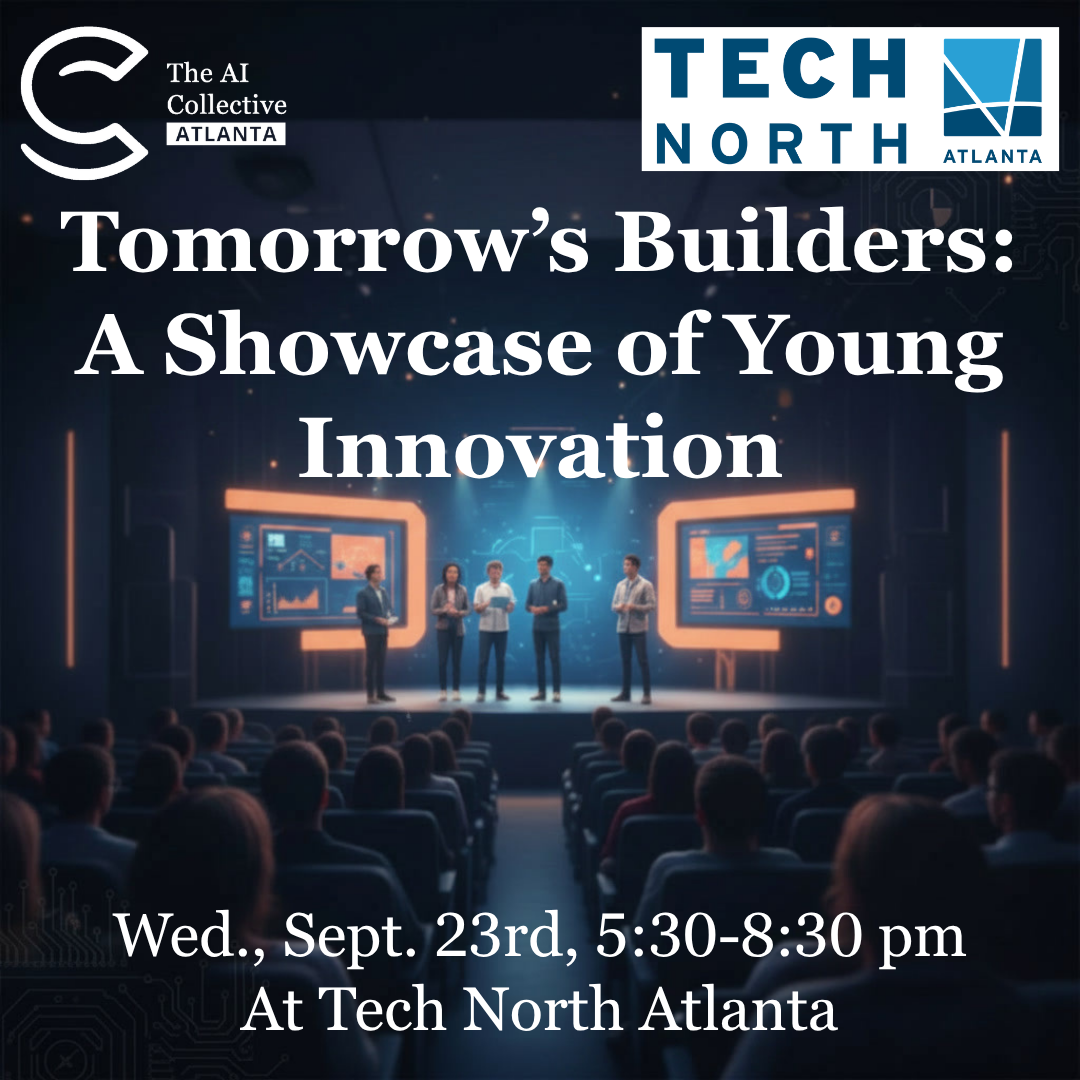
De Bouwers van Morgen: Een Showcase van Jongereninnovatie (met De AI Collectief)

Eerste bijeenkomst van de studentenvereniging + Introductie tot neurale netwerken

AI Workshop
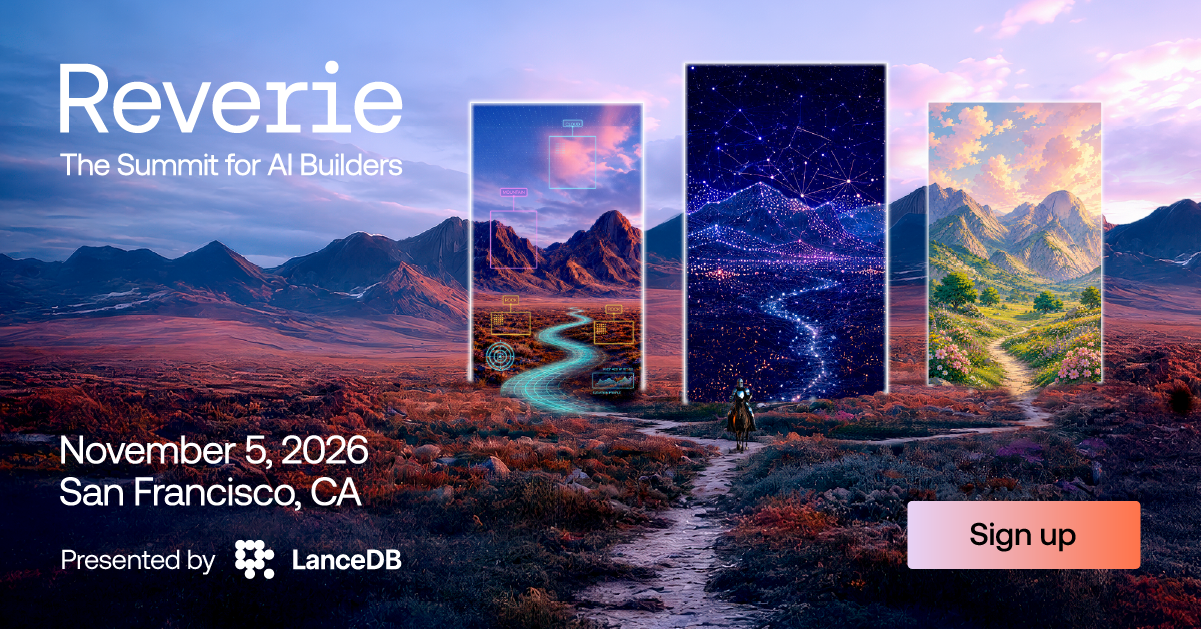
Reverie: de top voor AI-bouwers
📅3: DeepTech + Energie + Mobiliteit + Gezondheid – Pitch naar Bosch, Niterra, Lightspeed en vele anderen
AI Hot 100 Summit NYC 2027 - Noord-Amerika Editie (Executief)