Sécurité AI et opérations Terraform de nouvelle génération
Description
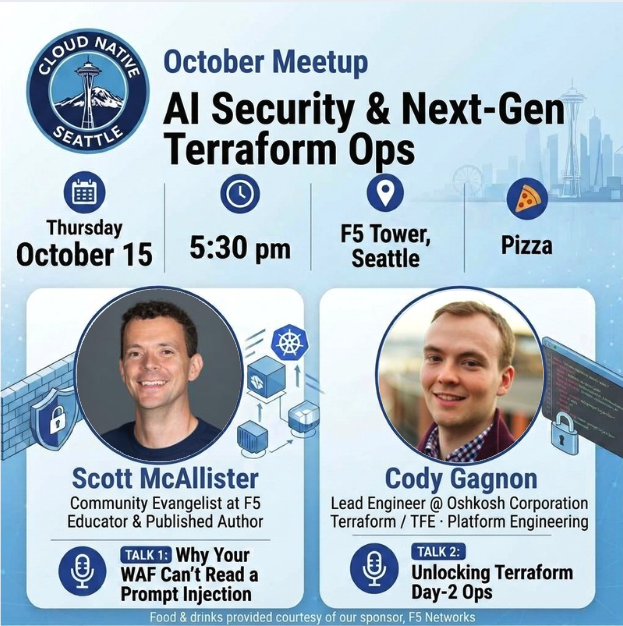
Rejoignez-nous pour notre prochaine rencontre Cloud Native Seattle au F5 Tower dans le centre-ville de Seattle ! Présentation 1 : Pourquoi votre WAF ne peut-il pas lire une injection de prompt ? Votre WAF fait très bien son travail. Il inspecte la structure de chaque requête et bloque les malformées. L'injection SQL a une forme. XSS a une forme. Mais une injection de prompt n'a pas de forme : c'est une phrase en langage naturel bien formée qui se trouve également être une instruction. Il n'y a rien pour qu'une signature corresponde. Au fur et à mesure que nous intégrons des LLM dans nos stacks, nous avons ajouté une nouvelle couche qui inspecte le sens, et non la structure — et aucun de nos outils existants ne le surveille. Cette présentation montrera, avec une démonstration en direct, comment un message ordinaire passe au travers de l'inspection des requêtes et fait fuiter des données d'une application AI qui devait être protégée. Nous examinerons où l'inspection doit se déplacer pour attraper cela, pourquoi l'injection indirecte aggrave les choses, et à quoi ressemble réellement une défense solide. Cette présentation sera animée par Scott McAllister. Il est Évangéliste Communautaire chez F5. Il construit des logiciels dans plusieurs industries depuis plus d'une décennie. Maintenant, il aide les autres à apprendre divers principes de développement, de livraison et d'infrastructure logicielle. Présentation 2 : Déverrouiller les opérations Terraform de jour 2 Vous avez peut-être entendu parler de Terraform — mais saviez-vous qu'il peut désormais aider avec vos opérations de jour 2 ? Lors de la HashiConf de l'année dernière, les Actions Terraform ont été dévoilées pour gérer tout, de l'état de puissance des VM aux purges de cache et invalidations. Avance rapide jusqu'à aujourd'hui, et seules quelques actions ont été publiées par les principaux hyperscalers cloud. Mais il existe plus d'Actions qu'il n'y paraît. Découvrir et mettre en œuvre des Actions est l'une des étapes les plus importantes pour déverrouiller les opérations automatisées de jour 2 — et cela a été, de manière appropriée, un problème de jour 2 à part entière. En utilisant Azure comme terrain d'essai, nous débloquerons des dizaines d'autres Actions disponibles aujourd'hui à travers ce que j'ai appelé l'"action passerelle." Mais même si vous savez que ces Actions existent, allez-vous suivre leur évolution ? Actionize trouve les Actions dignes d'être utilisées, les intègre dans votre configuration et les maintient à jour au fur et à mesure que les fournisseurs en livrent davantage. Cette présentation sera animée par Cody Gagnon. Cody est Ingénieur Cloud Principal chez Oshkosh, développant IaC Azure pour l'IoT industriel. Il blogue sur blog.codycodes.cloud et travaille sur des Actions Terraform depuis la HashiConf 2025. De la nourriture et des boissons fournies gracieusement par notre sponsor, F5 Networks.
Lieu de l`événement
Faites savoir à votre réseau que vous y allez
Partagez cet événement pour engager des conversations, inviter des collègues et vous connecter avant qu`il commence.
Événements similaires

14 oct. - Avancées en IA à SDSU

Spécial 10 fois votre recherche d'emploi avec Claude + n8n et Apify - Automatisez TOUT

Essentiels du Flux de Travail Claude Code à Englewood
La salle de dégustation IA (avec The AI Collective Fayetteville)

Construisez avec AI DC
Série des fondateurs de Philly Builds AI : Construire, sortir et reconstruire avec Jake Stein, fondateur de Common Paper et 3x entrepreneur
Semaine de la technologie de SF Pause déjeuner avec Rootly AI 🍂🌮
Vitrine des startups
Intelligence Tutor : Startup Trek
Secrets des Organisations Propulsées par l'IA
Informationsbanker Fintech & AI networking walk