Rompiendo la Seguridad de los Modelos de IA
Descripción
Rompiendo Modelos🚨 Sesión 5: Edición Filtración y ConstrucciónParte 1 - LLM02: Divulgación de Información SensibleLo que las aplicaciones de IA filtran: claves de API, registros de clientes, indicaciones del sistema, conversaciones de otras personas. Esta categoría ocupó el puesto #6 en el OWASP Top 10 original para LLMs. En la actualización de 2026 saltó al #2, justo detrás de la inyección de indicaciones, y mantiene esa posición en 2026. Revisaremos cómo ocurren realmente estas filtraciones. La mayoría de ellas no necesitan un jailbreak, solo uso normal, y qué es lo que realmente las detiene.Parte 2: Ejercicio de diseño: construir un sistema agentivo seguroAlgo nuevo en esta sesión. En lugar de solo hablar sobre sistemas rotos, diseñamos uno que no lo esté. Juntos realizaremos un modelado de amenazas para una aplicación de IA agentiva, dónde puede filtrarse, dónde puede ser secuestrada - y luego esbozaremos una arquitectura segura para ella. Ustedes realizan el diseño práctico, no solo escuchan.Primero la charla, luego el ejercicio, después el turno abierto. Sin presentaciones de proveedores. ¡Bienvenidos los principiantes!📩 RSVP (o para presentar en una futura sesión): [email protected]📅 9 de agosto · 2:30 p. m. - 4:30 p. m.📍 Hacker Dojo, Mountain View
Ubicación del evento
Dile a tu red que vas a ir
Comparte este evento para iniciar conversaciones, invitar colegas y conectar antes de que comience.
Eventos relacionados

Simposio de Carreras de Otoño 2026 en Bay Area
Grandes Golpes y Opiniones Ardientes: Encuentro de IA, Desarrollo y Seguridad
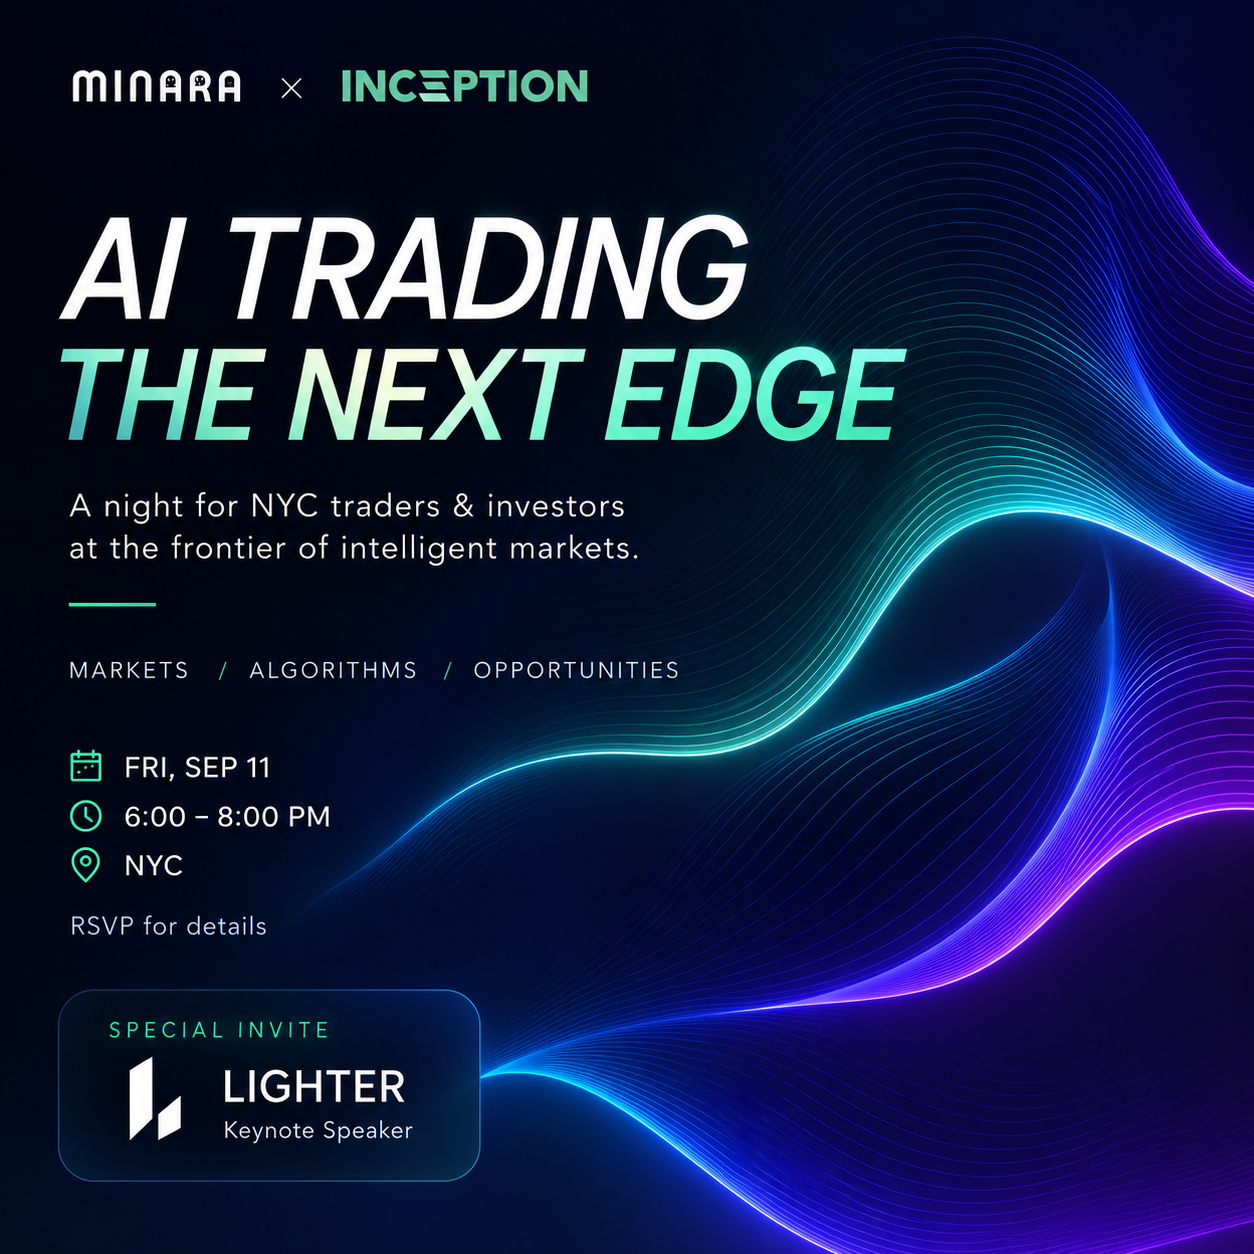
Comercio con IA: La Próxima Ventaja
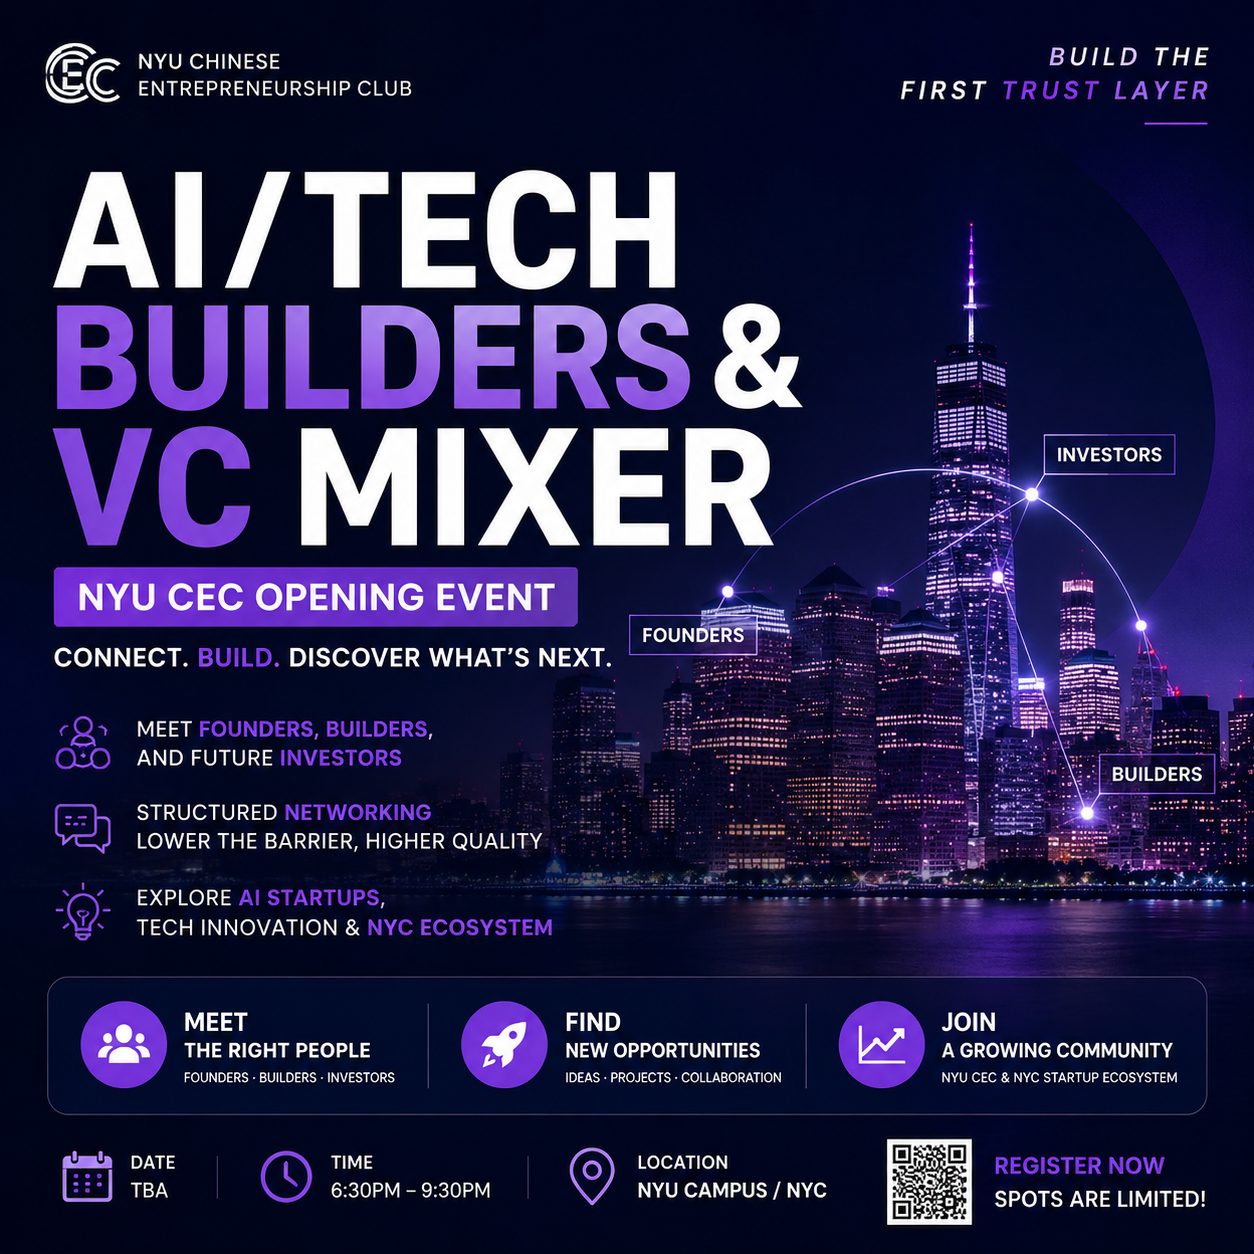
Fundadores, Creadores y VC de IA/Tecnología | NYU CEC
El Nuevo Renacimiento (con The AI Collective)
Kickoff de Otoño de la Asociación de IA de Yale (traído a ti por SpaceXAI) - Capacidad LIMITADA :)
[SEMANA DE IA EN EL SEA] Hackathon de Anthropic