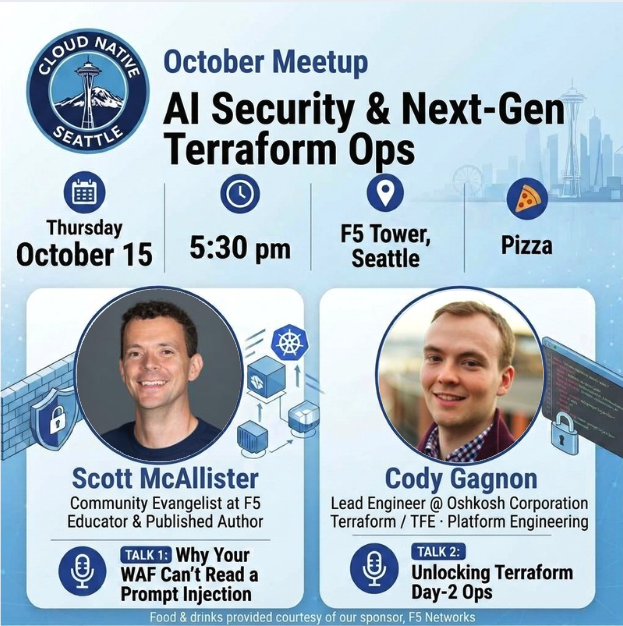
Seguridad de IA y operaciones de Terraform de próxima generación
Descripción
¡Únete a nosotros para nuestra próxima reunión de Cloud Native Seattle en la Torre F5 en el centro de Seattle! Charla 1: Por qué tu WAF no puede leer una inyección de prompts Tu WAF es muy bueno en su trabajo. Inspecciona la estructura de cada solicitud y bloquea las malformadas. La inyección SQL tiene una forma. XSS tiene una forma. Pero una inyección de prompts no tiene ninguna: es una frase en lenguaje natural bien formada que, por casualidad, también es una instrucción. No hay nada para que una firma coincida. A medida que conectamos LLMs en nuestras stacks, hemos creado una nueva capa que inspecciona el significado, no la estructura, y ninguna de nuestras herramientas existentes la observa. Esta charla mostrará, con una demostración en vivo, cómo un mensaje que parece ordinario logra pasar la inspección de solicitudes y hace que una aplicación de IA filtrase datos que se le indicó que protegiera. Veremos hacia dónde debe moverse la inspección para atrapar esto, por qué la inyección indirecta lo empeora y cómo se ve realmente una defensa sólida. Esta charla será presentada por Scott McAllister. Es Evangelista de Comunidad en F5. Ha estado construyendo software en varias industrias durante más de una década. Ahora, está ayudando a otros a aprender sobre diversos principios de desarrollo, entrega e infraestructura de software. Charla 2: Desbloqueando las operaciones de Terraform Día-2 Puede que hayas oído hablar de Terraform, pero ¿sabías que ahora puede ayudar con tus operaciones de Día-2? En la HashiConf del año pasado, se presentaron las Acciones de Terraform para manejar todo, desde el estado de energía de VM hasta purgas de caché e invalidaciones. Avanzando hasta hoy, solo un puñado de Acciones han sido liberadas por los principales hiperescaladores de la nube. Pero hay más Acciones de las que parece. Descubrir e implementar Acciones es uno de los pasos más importantes para desbloquear operaciones automáticas de Día-2, y eso ha sido, adecuadamente, un problema de Día-2 por sí mismo. Usando Azure como nuestro campo de pruebas, desbloquearemos docenas más de Acciones disponibles hoy a través de lo que he denominado la "acción de puerta de enlace". Pero incluso si sabes que estas Acciones existen, ¿podrás mantenerte al día con ellas? Actionize encuentra las Acciones que valen la pena utilizar, las integra en tu configuración y las mantiene actualizadas a medida que los proveedores envían más. Esta charla será presentada por Cody Gagnon. Cody es Ingeniero Principal de Nube en Oshkosh construyendo IaC de Azure para IoT industrial. Escribe en blog.codycodes.cloud y ha estado trabajando en Acciones de Terraform desde HashiConf 2025. Comida y bebidas proporcionadas por cortesía de nuestro patrocinador, F5 Networks.
Ubicación del evento
Dile a tu red que vas a ir
Comparte este evento para iniciar conversaciones, invitar colegas y conectar antes de que comience.
Eventos relacionados

14 de octubre - Avances en IA en SDSU

Especial 10x Tu Búsqueda de Empleo con Claude + n8n y Apify - Automatiza TODO

Esenciales del flujo de trabajo de Claude Code en Englewood
La Sala de Cata de IA (con The AI Collective Fayetteville)

Construye con IA DC
Serie de Fundadores de Philly Builds AI: Sobre Construir, Salir y Volver a Construir con el Fundador 3x Jake Stein de Common Paper
Semana de Tecnología de SF Almuerzo con Rootly AI 🍂🌮
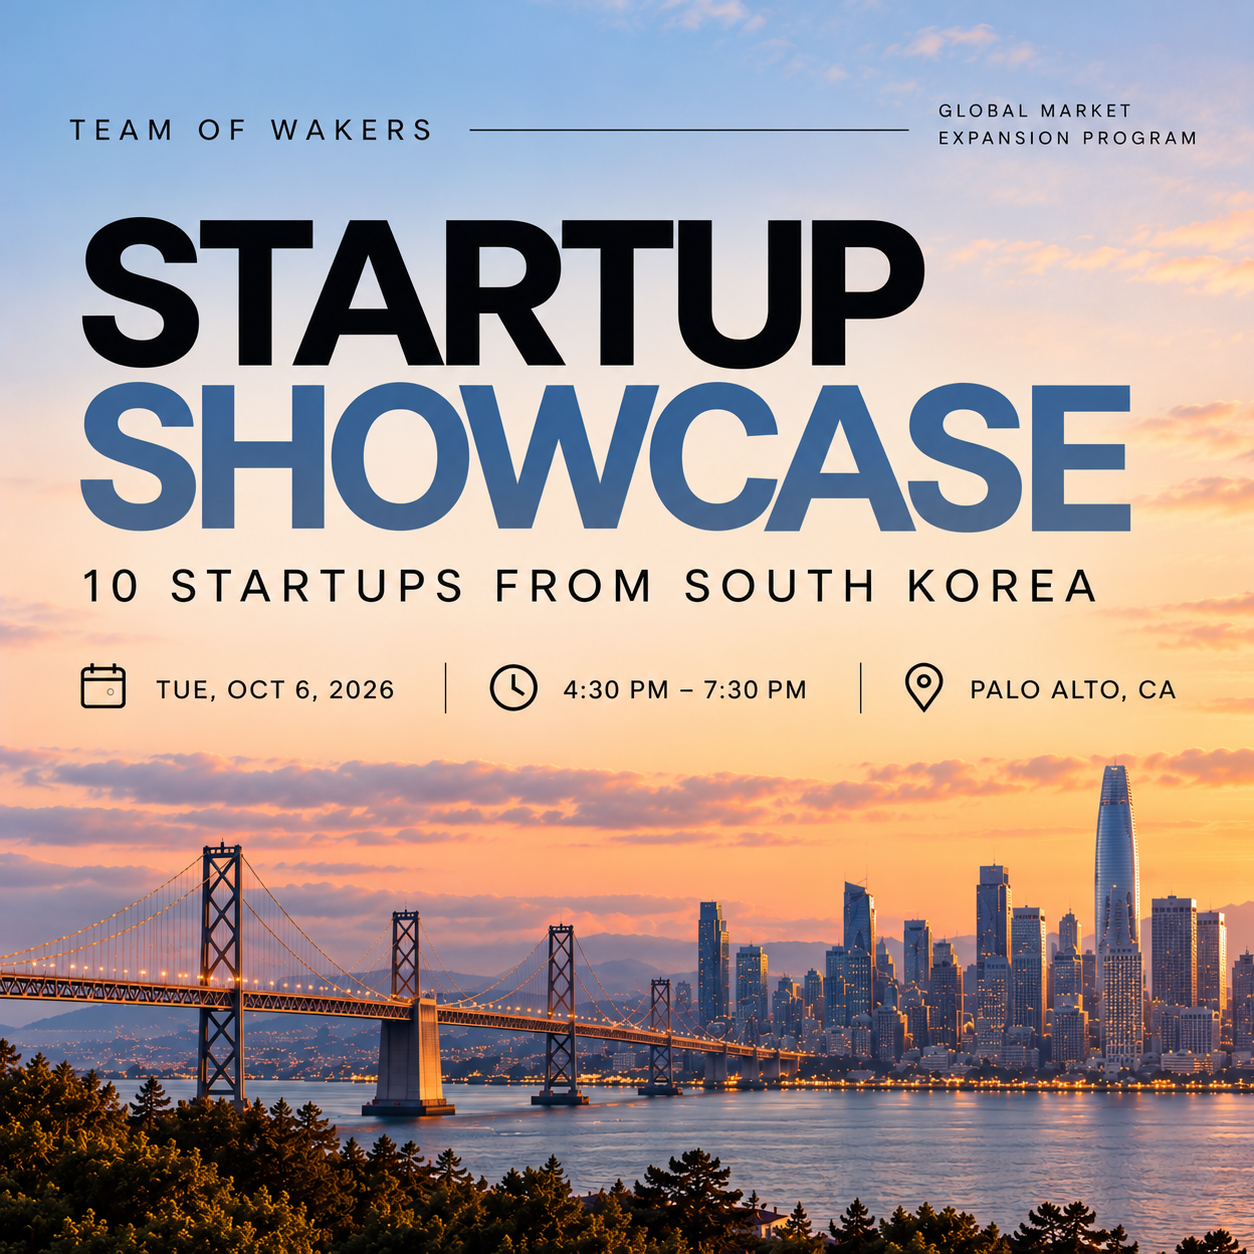
Muestra de Startups
Inteligencia Tutor: Viaje de Startup
Secrets de Organizaciones Impulsadas por IA
Caminata de networking de Informationbanker Fintech & AI